
Segurança de dados BIM: como proteger informações no CDE
Como proteger os projetos BIM e garantir a segurança de dados e a colaboração segura em ambiente CDE

Se, por um lado, a colaboração aberta entre projetistas, empresas e clientes é o motor da eficiência moderna, por outro, deslocou o perímetro do risco: hoje a proteção de um edifício não começa com as cercas de canteiro, mas com a blindagem do Common Data Environment.
Em um setor que gerencia volumes massivos de dados (desde os detalhes estruturais críticos até as especificações dos sistemas de segurança, passando pelas propriedades intelectuais patenteadas), a segurança da informação não é mais uma opção acessória. É o pilar fundamental sobre o qual se baseia a confiança entre os stakeholders e a continuidade operacional de toda a cadeia. Uma única violação de dados pode desencadear um efeito dominó de repercussões legais, perdas financeiras devastadoras e danos reputacionais irreparáveis.
Neste artigo, exploraremos por que a gestão segura dos dados se tornou o desafio mais urgente para os profissionais da construção. Analisaremos as vulnerabilidades intrínsecas dos ambientes compartilhados, os princípios normativos internacionais como a ISO 19650 e as tecnologias de ponta que estão reescrevendo os cânones da proteção digital.

Como proteger a obra entre canteiro físico e perímetros digitais
Índice
- A importância crucial da segurança de dados nos projetos BIM
- O que torna os ambientes BIM vulneráveis
- Os princípios-chave da segurança de dados no BIM
- O papel do Common Data Environment (CDE) na segurança
- Padrões e normas sobre segurança de dados BIM
- Boas práticas para garantir a segurança dos fluxos de trabalho BIM
- FAQ sobre segurança de dados BIM
A importância crucial da segurança de dados nos projetos BIM
A transição para o BIM mudou o perímetro do risco: hoje, a proteção de um edifício não começa com as cercas do canteiro, mas com a blindagem do Common Data Environment (CDE). A segurança de dados BIM não é mais uma opção acessória, mas o pilar sobre o qual repousa a continuidade operacional e a confiança entre os stakeholders.
Os riscos intrínsecos dos ambientes colaborativos BIM
A força do BIM reside na colaboração, mas é exatamente essa abertura que gera vulnerabilidades. Em um ambiente de trabalho compartilhado, dezenas de atores (projetistas, empresas, subcontratados, fornecedores) acessam simultaneamente um fluxo constante de informações. Essa natureza “aberta” expõe o projeto a riscos sistêmicos, como o acesso não autorizado aos modelos federados, a manipulação acidental ou dolosa dos parâmetros informativos e as ameaças cibernéticas clássicas, como phishing ou ransomware, que podem paralisar toda a cadeia. Sem uma governança rigorosa dos acessos, o CDE corre o risco de se transformar de uma ferramenta de eficiência em uma porta para intrusões externas.
A natureza dos dados sensíveis nos projetos de construção
Quando falamos de dados no setor da construção, não nos referimos apenas a simples “desenhos”. Um modelo BIM é um banco de dados complexo que contém informações estratégicas: desde detalhes estruturais críticos até as especificações técnicas dos sistemas de segurança, passando pelos dados financeiros e pelas propriedades intelectuais de componentes patenteados. Nos projetos de infraestrutura ou governamentais, a sensibilidade aumenta exponencialmente, pois a divulgação de plantas detalhadas pode comprometer a segurança pública. Gerenciar essas informações requer uma consciência que vai muito além da gestão do simples arquivo CAD; significa proteger a identidade digital da obra em si.
As consequências de uma violação de dados: um impacto multidimensional
As repercussões de uma violação de dados no setor BIM são profundas e se movem em três direções principais:
- impacto legal – a falta de proteção dos dados expõe as organizações a pesadas sanções relacionadas ao GDPR e às normas de privacidade, além de possíveis contenciosos contratuais por violação da confidencialidade industrial;
- impacto financeiro – além das multas, devem ser considerados os custos diretos para a recuperação dos sistemas e os custos indiretos relacionados à paralisação do canteiro. Uma perda de dados pode resultar em atrasos na entrega, com penalidades que podem corroer completamente as margens de lucro;
- impacto operacional e reputacional – a corrupção de um modelo informativo pode obrigar a refazer fases inteiras de projeto. Mas o dano mais invisível e letal é a perda de credibilidade: no mercado AECO, a confiança dos parceiros e dos clientes é um ativo que, uma vez comprometido, é quase impossível de reconstruir.
Para mitigar esses riscos e garantir que a colaboração permaneça uma vantagem competitiva sem se transformar em uma ameaça, é fundamental confiar em plataformas avançadas que permitem gerenciar todo o ciclo de vida do projeto em um ambiente protegido, garantindo que cada byte de informação seja acessível apenas a quem realmente tem direito, de acordo com os mais altos padrões de segurança internacionais.
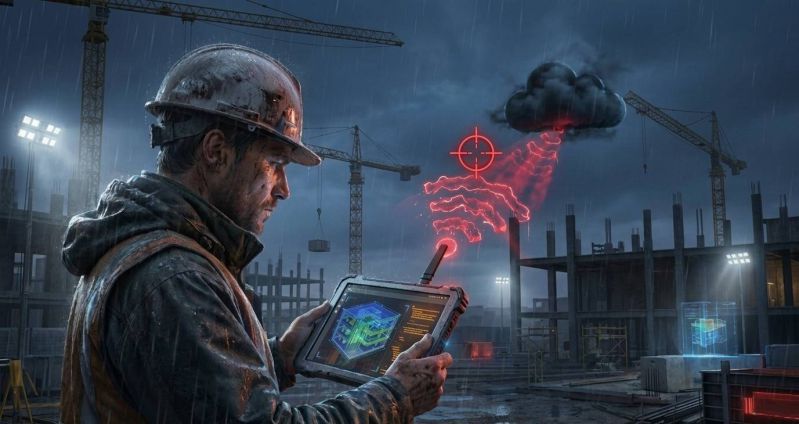
Os dispositivos móveis em canteiro são os elos fracos da infraestrutura
O que torna os ambientes BIM vulneráveis
Identificar as críticas de um ecossistema BIM não significa questionar sua eficácia, mas reconhecer que sua força (a interconexão) é também seu principal ponto de ataque. A vulnerabilidade no âmbito BIM não decorre apenas de fatores tecnológicos, mas de uma mistura complexa de processos humanos, hardware e padrões de comunicação nem sempre alinhados.
A fragmentação da cadeia de suprimentos e o acesso multiusuário
Em um único projeto, podem intervir dezenas de empresas externas, cada uma com seus próprios protocolos de segurança e seus níveis de alfabetização digital. Essa heterogeneidade cria um “perímetro fluido” difícil de monitorar. Quando se concede acesso ao CDE a consultores externos ou subcontratados, abrem-se pontos de entrada que, se não forem geridos por meio de uma rigorosa hierarquia de permissões, podem se tornar portas giratórias para mal-intencionados ou canais para a fuga involuntária de informações. A vulnerabilidade, nesse caso, está ligada à dificuldade de manter um controle capilar sobre quem baixa, modifica ou compartilha partes do modelo.
Interoperabilidade e riscos na troca de arquivos (IFC e API)
A interoperabilidade é o coração do BIM, mas a troca de arquivos entre softwares diferentes introduz riscos técnicos não desprezíveis. O uso de formatos abertos como o IFC ou a integração entre diferentes plataformas por meio de APIs (Interface de Programação de Aplicações) pode esconder armadilhas. Se as APIs não estiverem protegidas por protocolos de criptografia robustos, podem ser exploradas para interceptar os dados em trânsito entre o servidor e a aplicação. Além disso, a importação de arquivos de fontes externas não verificadas pode introduzir scripts maliciosos ou macros dentro do ambiente de projeto, transformando uma simples atualização arquitetônica em um veículo de infecção para toda a rede empresarial.
A gestão de dispositivos e o acesso remoto em canteiro
Outro fator de risco crítico é a mobilidade. Hoje, o BIM é utilizado em canteiros de obras por meio de tablets, smartphones e visores de realidade aumentada. Esses dispositivos frequentemente se conectam a redes Wi-Fi públicas ou pouco seguras, tornando-se os elos fracos da cadeia. A perda física de um dispositivo ou o acesso a plataformas em nuvem através de conexões não protegidas expõe toda a infraestrutura de dados ao risco de interceptação (man-in-the-middle). Sem uma plataforma centralizada que permita revogar instantaneamente os acessos ou que exija autenticação de múltiplos fatores, cada dispositivo móvel representa uma potencial falha no sistema de defesa do projeto.
Os princípios-chave da segurança de dados no BIM
Para proteger a integridade de um projeto complexo, não basta instalar um firewall; é necessário implementar uma estratégia de defesa em profundidade baseada em protocolos rigorosos. A segurança cibernética no BIM se fundamenta na gestão inteligente do fluxo informativo, garantindo que os dados estejam disponíveis apenas para quem tem direito, sejam imutáveis ao longo do tempo e sempre possam ser atribuídos a uma ação específica.
Controle de acessos e permissões de usuário
O princípio do “mínimo privilégio” é a primeira linha de defesa. Em um ambiente colaborativo, nem todos os participantes devem ter visibilidade total sobre o projeto. Um instalador não precisa necessariamente acessar os dados de custo da estrutura, assim como um fornecedor externo não deveria poder modificar o modelo arquitetônico. Um sistema de gestão evoluído permite definir papéis granulares, limitando as ações (visualização, modificação, download ou exclusão) de acordo com a responsabilidade específica de cada ator. Essa abordagem reduz drasticamente o risco de erros humanos ou de subtração intencional de arquivos sensíveis.
Criptografia de dados e armazenamento seguro
Os dados devem ser protegidos tanto “em repouso” (quando estão armazenados nos servidores) quanto “em trânsito” (enquanto viajam da nuvem para o computador do usuário). A criptografia de ponta a ponta assegura que, mesmo em caso de interceptação durante a transferência, as informações permaneçam ilegíveis para quem não possui as chaves de decodificação. Além disso, o armazenamento seguro não diz respeito apenas à proteção contra hackers, mas também à resiliência física e digital: o uso de servidores redundantes e protocolos de backup automatizados garante que o trabalho de meses não desapareça devido a uma falha técnica ou a um ataque cibernético.
Controle de versões e rastreabilidade
Em um ambiente BIM, “sobrescrever” um arquivo é um erro procedimental gravíssimo. A segurança passa por um sistema de versionamento rigoroso: cada modificação deve gerar uma nova iteração do modelo, mantendo intacta a história das versões anteriores. Isso não apenas protege contra erros de modelagem que poderiam comprometer os cálculos estruturais, mas permite realizar um “rollback” (restauração) a um estado anterior seguro em caso de corrupção do arquivo. A rastreabilidade assegura que a evolução da obra digital seja um processo transparente e livre de zonas de sombra.
Audit trail e responsabilidade
A responsabilidade (ou accountability) é o elemento que fecha o ciclo da segurança. Um sistema de “Audit Trail” registra cada operação realizada dentro da plataforma: quem acessou, de qual endereço IP, qual arquivo foi visualizado e quais modificações foram feitas. Esses logs são imutáveis e constituem uma prova legal fundamental em caso de contenciosos. Saber que cada ação deixa uma impressão digital indelével também atua como um dissuasor contra comportamentos negligentes ou dolosos, incentivando uma cultura de responsabilidade profissional entre todos os colaboradores.

Os princípios-chave da segurança de dados no BIM
O papel do Common Data Environment (CDE) na segurança
No panorama BIM, o CDE funciona como o sistema nervoso central do projeto. Sua função primária não é apenas facilitar a troca de arquivos, mas agir como um perímetro de segurança intransponível. Um CDE robusto transforma o caos das comunicações fragmentadas em um fluxo regulado, onde a proteção do dado é garantida pela própria arquitetura da plataforma.
Como as plataformas CDE gerenciam o acesso aos dados
Diferente dos serviços genéricos de armazenamento em nuvem, um CDE profissional é projetado especificamente para as lógicas da engenharia e da arquitetura. A gestão do acesso não ocorre de forma binária (dentro ou fora), mas através de uma estratificação complexa. As plataformas CDE mediam cada solicitação de interação com o banco de dados do projeto, verificando a identidade do usuário e a validade de suas credenciais em tempo real. Isso significa que o dado nunca está “exposto” diretamente na web, mas é protegido por uma camada aplicativa que filtra as solicitações e previne tentativas de scraping ou acessos não autorizados através de técnicas de ofuscação dos caminhos de armazenamento.
Níveis de autorização e fluxos de trabalho (Workflows)
A segurança em um CDE se expressa através da gestão dos fluxos de aprovação, que definem o estado de validade de uma informação. A estrutura típica prevê diferentes estados do dado (Work in Progress, Shared, Published, Archived): um CDE seguro garante que apenas os arquivos que passaram por determinados passos de validação sejam visíveis aos parceiros externos.
- Granularidade das permissões – é possível definir quem pode apenas visualizar um modelo no navegador, quem pode baixá-lo em seu servidor local e quem tem o privilégio de carregar uma versão atualizada.
- Workflow autorizativos – antes que um dado se torne “oficial”, a plataforma impõe passos obrigatórios de revisão. Isso impede que informações não verificadas ou potencialmente corrompidas circulem entre as várias equipes, garantindo que a “verdade” do projeto seja sempre validada por um responsável (BIM Coordinator ou Manager).
Garantir a integridade dos dados em ambientes compartilhados
A integridade é a certeza de que o dado não foi alterado, nem acidentalmente nem maliciosamente, durante seu ciclo de vida. Em um ambiente colaborativo, o risco de um usuário modificar um parâmetro crítico sem que ninguém perceba é altíssimo. O CDE mitiga esse risco através de algoritmos de hashing que verificam a unicidade do arquivo: toda vez que um documento é carregado, o sistema lhe atribui uma “impressão digital” única. Se até mesmo um único byte fosse alterado, o sistema o detectaria imediatamente. Além disso, a prevenção de conflitos (bloqueio do arquivo durante a modificação) evita que vários usuários trabalhem simultaneamente no mesmo objeto, evitando perdas de dados ou sobrescritas incoerentes.
Padrões e normas sobre segurança de dados BIM
A gestão da segurança não pode ser deixada ao arbítrio do único projetista; deve responder a padrões internacionais que uniformizem a linguagem e os procedimentos a nível global. Em um setor que opera cada vez mais em escala internacional, a conformidade normativa representa a garantia de que o dado seja gerido segundo critérios de excelência, protegendo não apenas o projeto, mas toda a organização de responsabilidades civis e penais.
ISO 19650 e a gestão estruturada das informações
A série de normas ISO 19650 representa a referência internacional para a gestão das informações durante todo o ciclo de vida de um ativo imobiliário. Em particular, a parte 5 da norma foca especificamente na abordagem à segurança da informação (Security-minded approach). Este padrão impõe que a segurança não seja um elemento adicionado “a posteriori”, mas um requisito definido desde a fase de licitação através do EIR (Exchange Information Requirements).
Segundo a ISO 19650, é necessário identificar previamente as informações sensíveis e estabelecer protocolos para sua compartilhamento. Isso implica a nomeação de figuras responsáveis pela segurança dos dados que monitorem constantemente a conformidade do CDE, assegurando que a colaboração nunca se torne um risco para a “security” do bem físico ou digital. A norma transforma a proteção dos dados em um processo gerencial contínuo, integrado nos fluxos de trabalho diários.
GDPR e a proteção de dados no contexto europeu
Embora o BIM diga respeito principalmente a dados técnicos, a interação humana dentro das plataformas colaborativas chama diretamente o GDPR (General Data Protection Regulation). Cada usuário que acessa o sistema, cada assinatura digital em um documento e cada rastreamento das atividades implica o tratamento de dados pessoais.
Na Europa, um ambiente BIM deve garantir a “Privacy by Design” e a “Privacy by Default”. Isso significa que a plataforma deve ser estruturada para minimizar a coleta de dados sensíveis e para proteger a identidade dos operadores. As organizações devem assegurar que o fornecedor do serviço em nuvem ou da plataforma CDE garanta a residência dos dados em servidores que estejam em conformidade com as diretrizes europeias, evitando transferências ilícitas para jurisdições com padrões de proteção inferiores. A violação dessas normas não implica apenas sanções administrativas devastadoras, mas pode levar à exclusão de grandes contratos públicos.
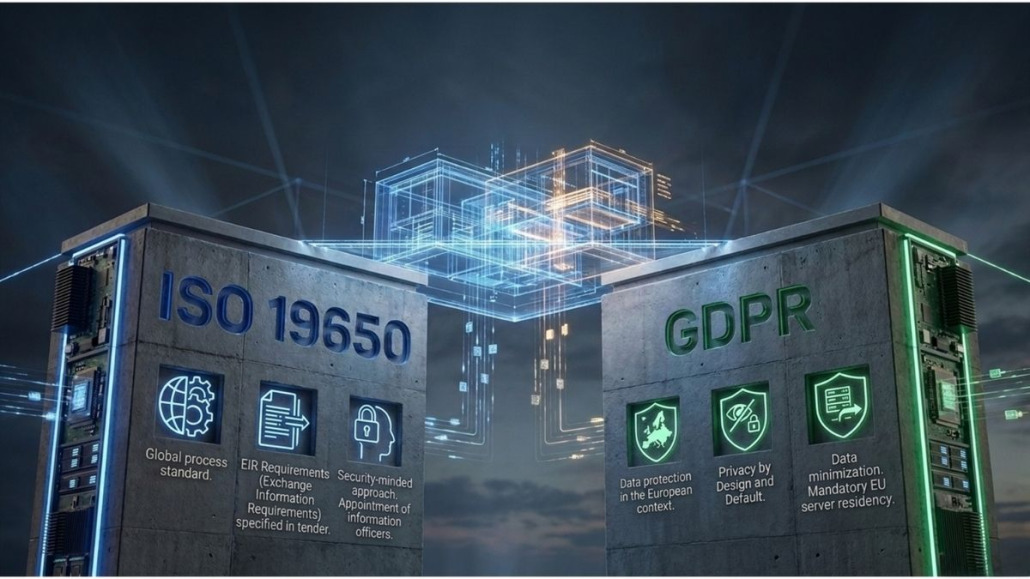
Conformidade normativa constitui o fundamento estrutural do projeto
Boas práticas para garantir a segurança dos fluxos de trabalho BIM
A segurança tecnológica, por mais avançada que seja, permanece ineficaz se não for apoiada por uma sólida cultura organizacional. Proteger um fluxo de trabalho BIM significa harmonizar o comportamento das pessoas com o poder das ferramentas digitais, criando uma rotina procedural que minimize o risco de erro humano.
Definição de papéis e responsabilidades
O primeiro passo em direção a um ambiente seguro é a clareza organizacional. Dentro do plano de gestão da informação (ou BIM Execution Plan), os papéis relacionados à segurança devem ser definidos com precisão. Quem é o responsável pela atribuição de permissões? Quem tem a autoridade para aprovar a entrada de um novo subcontratado no CDE? Definir claramente as figuras do BIM Manager e dos Coordenadores como guardiões dos acessos permite evitar zonas cinzentas onde a responsabilidade se dilui, aumentando o risco de falhas no sistema. Cada usuário deve saber exatamente quais são os limites de sua atuação digital.
Implementação de protocolos de colaboração seguros
Colaborar não significa compartilhar tudo com todos. As melhores práticas sugerem a adoção de protocolos de comunicação criptografados e o uso sistemático de assinaturas digitais para a validação de documentos. É fundamental estabelecer regras rigorosas para a troca de modelos: por exemplo, proibir o envio de arquivos sensíveis por canais não protegidos (como e-mails pessoais ou serviços de transferência de arquivos genéricos) e impor o uso exclusivo da plataforma CDE. A implementação da autenticação de dois fatores (2FA) para acesso ao ambiente de compartilhamento deve ser o padrão mínimo para cada projeto de média e grande entidade.
Formação das equipes sobre segurança de dados
O elo mais fraco da cadeia de segurança é frequentemente o usuário não consciente. Uma equipe que não compreende os riscos de engenharia social ou do uso de senhas fracas representa uma ameaça constante. Investir em sessões de formação específica para projetistas e operadores de canteiro é crucial. A formação deve abordar tanto o uso correto das ferramentas de software quanto os fundamentos da “ciber-higiene”: como reconhecer uma tentativa de phishing, como gerenciar dispositivos móveis no canteiro e como relatar rapidamente uma suspeita de violação.
Auditorias regulares e avaliação de riscos
A segurança não é um objetivo estático, mas um processo cíclico. É necessário planejar auditorias periódicas para verificar quem ainda possui as credenciais de acesso (revogando as de quem não trabalha mais na obra) e analisar os logs do sistema em busca de anomalias. As avaliações de riscos devem ser atualizadas a cada mudança de fase do projeto ou quando novos parceiros entram na cadeia. Essa abordagem proativa permite identificar vulnerabilidades antes que possam ser exploradas, mantendo a infraestrutura de dados resiliente diante da evolução das ameaças.
FAQ sobre segurança de dados BIM
Por que a segurança de dados é fundamental em projetos BIM?
A transição para o BIM deslocou o perímetro do risco: hoje, a proteção de um edifício não começa com as cercas do canteiro, mas com a blindagem do Common Data Environment (CDE). A segurança de dados não é mais uma opção acessória, mas o pilar sobre o qual repousa a continuidade operacional e a confiança entre os stakeholders.
Quais são os riscos dos ambientes colaborativos BIM?
Em um ambiente de trabalho compartilhado, dezenas de atores acessam simultaneamente um fluxo constante de informações. Essa natureza ‘aberta’ expõe o projeto a riscos sistêmicos, como o acesso não autorizado aos modelos federados, a manipulação acidental ou dolosa dos parâmetros informativos e ameaças cibernéticas, como phishing ou ransomware. Sem uma governança rigorosa, o CDE corre o risco de se tornar uma brecha para intrusões externas.
O que se entende por dados sensíveis no setor da construção?
Um modelo BIM é um banco de dados complexo que contém informações estratégicas: detalhes estruturais críticos, especificações técnicas dos sistemas de segurança, dados financeiros e propriedades intelectuais de componentes patenteados. Em projetos de infraestrutura ou governamentais, a divulgação de plantas detalhadas pode comprometer a segurança pública. Gerenciar essas informações significa proteger a identidade digital da obra em si.
Quais são as consequências de uma violação de dados BIM?
As repercussões são multidimensionais: 1) impacto legal: sanções relacionadas ao GDPR e contenciosos por violação da confidencialidade; 2) impacto financeiro: custos de recuperação, penalidades por atrasos e paralisação do canteiro; 3) impacto operacional e reputacional: necessidade de refazer fases de projeto e perda definitiva da confiança de parceiros e contratantes.
O que torna os ambientes BIM vulneráveis?
A vulnerabilidade decorre da força da interconexão. Os fatores críticos incluem a fragmentação da cadeia de suprimentos com acessos multiusuário, os riscos técnicos relacionados à interoperabilidade (arquivos IFC e APIs não protegidas) e o uso de dispositivos móveis ou visores no canteiro que se conectam a redes Wi-Fi inseguras, expondo a infraestrutura ao risco de interceptação.
Quais são os princípios-chave da segurança de dados no BIM?
Os pilares são: 1) controle de acesso baseado no princípio do ‘mínimo privilégio’; 2) criptografia de dados tanto ‘em repouso’ quanto ‘em trânsito’; 3) controle de versões e rastreabilidade para evitar sobrescritas; 4) trilha de auditoria e responsabilidade, registrando cada operação realizada na plataforma para garantir a responsabilidade.
Qual é o papel do CDE na segurança?
O CDE funciona como o sistema nervoso central e perímetro de segurança. Gerencia o acesso por meio de estratificações complexas que filtram os pedidos, organiza fluxos de trabalho (Work in Progress, Shared, Published, Archived) e garante a integridade dos dados por meio de algoritmos de hashing que detectam qualquer mínima alteração nos arquivos.
O que preveem os padrões ISO 19650 e o GDPR para o BIM?
A ISO 19650 parte 5 impõe uma abordagem ‘security-minded’ desde a fase de licitação. O GDPR exige que o ambiente BIM garanta a ‘Privacy by Design’, protegendo os dados pessoais dos usuários que operam na plataforma e assegurando que os dados residam em servidores em conformidade com as diretrizes europeias.
Quais são as melhores práticas para garantir a segurança dos workflows BIM?
As boas práticas incluem: definição clara de papéis e responsabilidades no BIM Execution Plan, implementação de protocolos de colaboração seguros (como a autenticação de dois fatores), formação contínua das equipes sobre ‘ciber-higiene’ para reconhecer o phishing e a realização de auditorias regulares com avaliações de riscos a cada mudança de fase do projeto.


